Kontrolle über Agenten in Produktion
Lass Agenten in Produktion arbeiten. Nur mit dem, was du auf deinem Handy unterschrieben hast.
Auch wenn die Steuerzentrale kompromittiert ist: Jeder Server prüft deine Signatur, den signierten Roster und den Plan selbst. Routinearbeit läuft in Rahmen, die du einmal freigegeben hast, als Standard-Change oder Playbook.
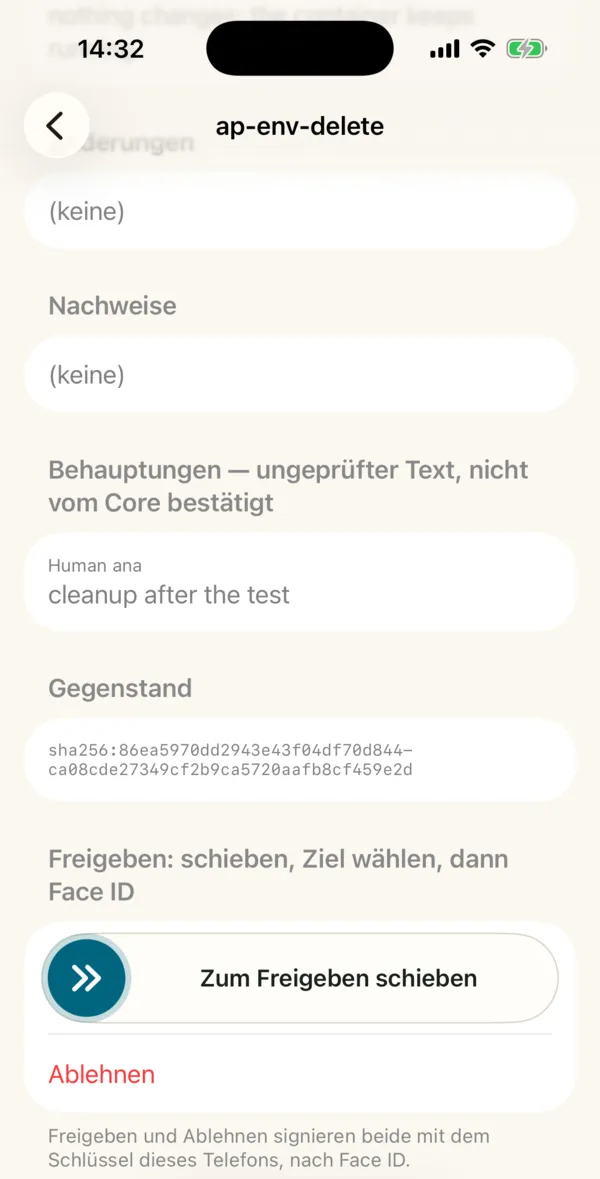
In einem SatzVaicoa ist eine Freigabeschicht für KI-Agenten im IT-Betrieb: Jede Änderung zeigt dir der Kern als konkreten Plan, du gibst ihn am Handy frei, und das Zielsystem prüft deine Signatur selbst, bevor es etwas ausführt.
Was der Node selbst prüft
Die Steuerzentrale, bei Vaicoa der Kern, plant und verteilt. Ausführen darf sie auf deinen Servern nichts. Das tut der Node, und er prüft vorher selbst:
Deine Signatur
gegen den signierten Roster, den er selbst hält. Einen älteren Roster nimmt er nicht an.
Den Katalog
Die Aktion muss im gepinnten, signierten Katalog stehen, mit dieser Risikoklasse und diesen Regeln.
Den Plan
Hat sich der Zustand seit der Freigabe geändert, bricht er ab. Jeder Playbook-Schritt läuft höchstens einmal.
Die Rahmen
Standard-Changes, Freeze-Fenster und Notfall-Regeln stehen im Roster. Der Node hält sich daran.
Routinearbeit ohne Freigabe-Flut
Wer jede Kleinigkeit freigeben muss, liest irgendwann nicht mehr. Darum gibst du Routine einmal als Rahmen frei: Ein Standard-Change legt fest, welche Aktionen in welchen Grenzen ohne eigene Freigabe laufen, zum Beispiel „nur der Container web in prod“. Ein Playbook wie patch.window zeigt dir vorab den ganzen Plan, Node für Node, und läuft mit einer Freigabe. Lese-Aktionen wie Metriken und Logs laufen ohne Freigabe, innerhalb eines Budgets; Secrets liest kein Agent.
Was das nicht kann. Eine übernommene Steuerzentrale kann Freigaben zurückhalten oder verzögern. Freigaben durch Reviewer-Agenten kann der Node noch nicht selbst prüfen; deshalb brauchen riskante Aktionen immer einen Menschen. Aktionen gegen fremde APIs (Hetzner Cloud, Forgejo, Alertmanager) führt ein Treiber am Kern aus, dort ist der Kern der Prüfpunkt. Details im Bedrohungsmodell.
Agenten können Produktion ändern. Wer prüft, was sie tun?
Betrieb frisst Zeit
Patches, Deployments, Restores, Incidents: In kleinen Teams ist das die Arbeit, die nie fertig wird. Coding-Agenten könnten viel davon übernehmen.
Ein Agent mit Schreibrechten ist ein Risiko
Er kann sich irren, oder Text aus Logs und Tickets lenkt ihn in die falsche Richtung. Was er in Produktion getan hat, ist danach oft schwer nachzuvollziehen.
Ein Freigabe-Knopf in der Mitte reicht nicht
Prüft nur die Steuerzentrale die Freigabe (ein Gateway, die CI, ein Chat-Bot), dann führt eine übernommene Steuerzentrale alles aus. Bei Vaicoa prüft das Zielsystem selbst.
So funktioniert es
Sechs Schritte. Jeder davon ist gebaut und in Labs durchgespielt; die Grenzen stehen in der Doku.
Auftrag oder Ereignis
Ein Trigger (Webhook, Signal, Zeitplan) startet einen Agenten, oder du gibst ihm einen Auftrag. Er arbeitet in einer Session mit Budget: in einer Sandbox auf k3s, in einem Forgejo-Actions-Job oder an deinem Rechner.
Vorschlag aus dem Katalog
Der Agent sieht nur die Aktionen, die seine Session vorschlagen darf, aus einem signierten Katalog. Eine Änderung am Code geht als Pull Request (
git.change), ein Release als Tag (git.tag).Plan und Policy
Der Kern rechnet den Plan aus (vorher → nachher), prüft Policy, Freeze-Fenster und Error Budget und sagt, wer freigeben muss. Routine im Rahmen eines Standard-Changes läuft ohne weitere Freigabe.
Freigabe am Handy
Die App rendert die Anzeige selbst aus dem signierten Katalog. Du liest Fakten und Plan, schiebst, bestätigst mit Face ID oder Fingerabdruck und signierst mit dem Schlüssel des Geräts. Am Mac und per CLI geht es genauso.
Prüfung am Ziel
Der Server holt die Op ab und prüft selbst: Signatur, signierten Roster, Katalog und Plan. Hat sich der Zustand seit der Freigabe geändert, bricht er ab. Sonst führt er genau diesen Plan aus. (Aktionen gegen fremde APIs wie Hetzner Cloud oder Forgejo führt ein Treiber am Kern aus; dort prüft der Kern.)
Protokoll
Vorschlag, Freigabe, Ablehnung und Ergebnis stehen in einer Hash-Kette mit signiertem Kopf. Ein Zeitfenster lässt sich exportieren und offline prüfen.

 Das Zeichen erzählt den Ablauf: links der Agent, gestrichelt, weil er Schritt für Schritt arbeitet; rechts der Mensch, durchgezogen; unten der Punkt, die eine Aktion. In einem Zug gezeichnet ist es ein Haken.
Drei Blickwinkel
Wofür Vaicoa am meisten taugt, ist offen. Diese drei Seiten beschreiben dasselbe Projekt aus drei Richtungen.
Zur Übersicht →
Agenten schlagen vor. Du unterschreibst. Der Server prüft.
Nachweise →
Change-Management für kleine Ops-Teams: Standard- und Notfall-Changes, Freeze, Error Budget, Drills, signierte Berichte.
Eigene Infrastruktur →
Selbst betrieben, Kryptografie nach BSI TR-02102, keine Daten beim Hersteller. Podman, k3s, Cluster API, Hetzner Cloud.
Prinzipien
Der Mensch gibt frei
Riskante Aktionen brauchen immer einen Menschen mit einem Schlüssel in Hardware. Wer vorschlägt, gibt nicht selbst frei. Die zwei Ausnahmen, Allein-Modus und Notfall-Change, sind sichtbar markiert und stehen im Audit.
Agenten nur mit Aktionen aus dem Katalog
Der Katalog ist signiert und gepinnt. Werkzeuge und ihre Beschreibungen kommen nur aus ihm, nie aus Text, den ein Agent oder Dritte beeinflussen können.
Was du siehst, unterschreibst du
Die Anzeige entsteht auf deinem Gerät aus signierten Daten. Text von Agenten steht getrennt darunter, als ungeprüfte Behauptung.
Geprüft wird am Ziel
Jeder Node prüft menschliche Freigaben selbst gegen den signierten Roster, bevor er auf seinem Server etwas ändert. Die Steuerzentrale kann eine Freigabe zurückhalten, aber keine erfinden.
Git ist der Weg in die Produktion
Code-Änderungen kommen als Pull Request oder als Release-Tag, den nach deiner Freigabe nur ein Bot setzen darf.
Deine Infrastruktur
Kern und Nodes laufen auf deinen Servern. Es gibt keinen gehosteten Dienst, kein Konto und keine Daten beim Hersteller.
Was Vaicoa nicht ist
Ein Experiment, kein Produkt
Ich baue Vaicoa und erprobe es in meinem eigenen Betrieb. Es gibt nichts zu kaufen, keinen gehosteten Dienst und keinen Support.
Nicht für die Produktion empfohlen
Vaicoa ist eine Alpha. Es gab interne und automatisierte Reviews, aber noch kein unabhängiges Sicherheitsaudit.
Kein Ersatz für Verantwortung
Wer freigibt, entscheidet. Vaicoa sorgt dafür, dass diese Entscheidung bindet und nachvollziehbar bleibt.
Kein Ticketsystem, kein LLM-Gateway
Vaicoa verweist auf deine Tickets und lässt andere Werkzeuge vorschlagen. Es regelt, was davon ausgeführt wird.
Was es heute gibt
Stand 9. November 2026. „Gebaut“ heißt: läuft Ende zu Ende in einem Lab. Veröffentlicht ist noch nichts davon, auch nicht der Code.
Gebaut
- Kern, Node, die CLI
vcxund der Agent-Clientvaicoa-run(CLI und MCP-Server), in Go - Freigabe-Apps für iPhone, Android und Mac mit Geräteschlüssel, im Simulator und Emulator erprobt
- Signierter Katalog mit 74 Aktionen, darunter Lese-Aktionen für Metriken, Logs, Traces und Kubernetes-Objekte; eigene Aktionen als signierte Ebene, Entwürfe aus MCP-Servern
- Signierter Roster, Quorum, die Profile
starter,standardundstrict, Allein-Modus - Playbooks (
patch.window,release.rolloutmit Canary und Rollback,restore.drill), Standard- und Notfall-Changes, Kalender, Error Budget, Incidents, Postmortems, Game Days, Access Reviews, Berichte - Ziele: ein Server mit Podman, k3s, Cluster API, Hetzner Cloud
Noch nicht
- Veröffentlicht: weder Code noch Pakete noch Apps.
- Erprobung in meinem eigenen Betrieb: läuft.
- Release-Schlüssel: noch nicht erzeugt.
- Unabhängiges Sicherheitsaudit: noch keins.
- Apps auf echten Telefonen, YubiKey am echten Key: noch ungeprüft.
- Twins mit Seed-Daten: eine Idee, nicht gebaut.
Interesse? Schreib mir
Vaicoa ist im Moment mein eigenes Experiment: Ich arbeite das Handbuch durch und erprobe Vaicoa in meinem eigenen Betrieb. Danach entscheide ich, wie es weitergeht. Wenn dich das Thema interessiert, du Fragen hast oder Vaicoa später selbst ausprobieren möchtest, schreib mir.
Ich melde mich persönlich. Das ist kein Angebot: kein Vertrag, kein Verkauf, kein Support-Versprechen.
Über Mitja
Vaicoa ist ein persönliches Experiment von Mitja Martini. mitjamartini.com
Häufige Fragen
Kann ich Vaicoa kaufen?
Nein. Vaicoa ist ein persönliches Experiment. Es gibt kein Angebot, keinen gehosteten Dienst und keinen Support-Vertrag.
Ist Vaicoa Open Source?
Noch nicht: Der Code ist nicht öffentlich. Ich erprobe Vaicoa zuerst in meinem eigenen Betrieb und entscheide danach, wie es weitergeht. Die aktuelle Idee ist, es als Open Source zu veröffentlichen.
Gibt es Support?
Nein. Ich beantworte Fragen, wenn ich kann. Sicherheitslücken meldest du bitte vertraulich an security@mitjamartini.com.
Sendet Vaicoa Daten an dich?
Nicht von selbst. Der Kern holt den signierten Release-Feed, ohne Schlüssel und ohne Konto. Zwei Befehle schicken etwas, und zwar nur auf deinen Befehl mit Vorschau: ein zusammengefasster Nutzungsbericht (usage report --preview, dann --send) und eine Fallstudie (usage casestudy --share). Der Empfang dafür ist noch nicht in Betrieb.
Wie geht es weiter?
Ich erprobe Vaicoa in meinem eigenen Betrieb. Danach entscheide ich, wie es weitergeht; die aktuelle Idee ist Open Source. Mehr im Projektstatus.
Kann ich das in meinem Unternehmen einsetzen?
Noch nicht: Der Code ist nicht öffentlich, und Vaicoa ist eine Alpha. Wenn dich das Thema interessiert, schreib mir.
Hilft es bei ISO 27001 oder NIS2?
Vaicoa protokolliert, wer was vorgeschlagen und freigegeben hat, und kann helfen, Nachweise zu erzeugen. Ob sie reichen, entscheidet dein Auditor. Eine Zuordnung zu Normen enthält Vaicoa Core nicht.
Warum nicht einfach ein Freigabe-Knopf im Agenten-Framework?
Der Knopf schützt nur, solange das Framework nicht übernommen ist. Bei Vaicoa signierst du auf deinem Gerät, und jeder Server prüft deine Signatur selbst, bevor er etwas ausführt.